

Lundi matin, l’imprimante du deuxième étage ne répond plus, un commercial n’arrive pas à ouvrir le partage réseau et le prestataire ne rappelle que l’après-midi. Quand ce scénario revient trois fois par mois, le problème n’est pas la malchance : il manque une routine préventive IT PME, c’est-à-dire un ensemble de contrôles planifiés, datés et attribués à quelqu’un.
Parce que l’écrasante majorité des PME possède des outils de protection, mais très peu vérifient qu’ils fonctionnent. En 2024, 93 % des entreprises françaises d’au moins dix salariés avaient mis en place au moins une mesure de sécurité informatique, mais seules 27 % déclaraient réaliser régulièrement des tests de sécurité, selon l’Insee (Économie et société à l’ère du numérique, édition 2025). Posséder un antivirus et une sauvegarde ne dit rien de leur état réel le jour où l’on en a besoin.
Le risque n’épargne pas les petites structures. En 2025, les TPE, PME et ETI représentaient 48 % des victimes de rançongiciels recensées par les services publics français, d’après Cyber.gouv.fr (2026).
Trois notions sont souvent confondues, et cette confusion coûte cher. La maintenance informatique préventive Maintenance informatique PME : le guide pratique pour gérer votre IT en 2026 regroupe les actions planifiées qui réduisent pannes et vulnérabilités. La supervision désigne la détection continue des anomalies. Le support informatique Support informatique PME : organiser un service fiable et toujours opérationnel traite les demandes et incidents des utilisateurs. Une PME peut avoir un support réactif sans aucune prévention, ou un outil de supervision dont personne ne lit les alertes. Une organisation solide associe les trois, avec un calendrier écrit.
Six domaines, pas davantage : sauvegardes, mises à jour, accès, supervision, documentation et tests. Les quatre premiers concentrent l’essentiel des incidents rencontrés en PME de services.
Une sauvegarde n’existe que si une restauration a été testée récemment. En 2024, 79 % des entreprises d’au moins dix salariés déclaraient sauvegarder leurs données dans un emplacement distinct, notamment dans le cloud, selon l’Insee (édition 2025). Ce chiffre rassure sur le papier. Sur le terrain, un pourcentage élevé de « sauvegardes réussies » dans la console masque régulièrement un jeu de données incomplet, un dossier exclu par erreur ou une copie que le rançongiciel peut chiffrer parce qu’elle reste connectée au serveur.
La routine impose donc deux choses : un contrôle quotidien du résultat des sauvegardes, et un test de restauration réelle chaque trimestre sur un échantillon de fichiers métier. Si le prestataire actuel ne peut pas donner la date du dernier test, considérez qu’il n’y en a jamais eu.
Le périmètre dépasse largement Windows. Il faut suivre les systèmes d’exploitation, les navigateurs, les logiciels métiers, les solutions de sécurité et surtout les micrologiciels des équipements réseau : pare-feu, bornes Wi-Fi, commutateurs. Ces derniers sont les grands oubliés des PME, car personne ne les voit.
L’objectif n’est pas de tout installer sans contrôle. Sur un logiciel de gestion de cabinet ou un outil de facturation, la mise à jour se prépare avec une vérification de compatibilité et un plan de retour arrière. Sur un poste bureautique standard, le correctif de sécurité s’applique sans attendre. La seule règle qui compte est de réduire le délai pendant lequel une faille connue reste exploitable.
Pour mémoire, le Chèque investissement Cyber présenté par France Num en 2025 couvrait justement les mises à jour logicielles et systèmes, les scanners de vulnérabilité et les dispositifs de cyberveille, pour des dépenses éligibles supérieures à 5 000 euros. Cela indique ce que les pouvoirs publics considèrent comme un socle minimal.
La revue des comptes est le contrôle au meilleur rapport effort/risque. Elle cherche les comptes d’anciens collaborateurs toujours actifs, les comptes administrateurs inutilisés, les accès partagés entre plusieurs personnes et les utilisateurs sans authentification multifacteur. En 2024, 82 % des entreprises d’au moins dix salariés déclaraient utiliser des mots de passe forts et 71 % contrôler l’accès au réseau, selon l’Insee (édition 2025). Reste à savoir qui vérifie, chaque mois, que la liste des comptes correspond à la liste du personnel.
Cas vécu classique : une assistante partie en mars dispose encore en septembre d’un accès à la messagerie et au serveur de fichiers, parce que le départ a été annoncé par oral au prestataire et jamais tracé. La routine résout ce point avec une règle simple : aucun départ sans ticket de désactivation, clôturé dans les 24 heures.
La supervision IT PME suit automatiquement une dizaine d’éléments : disponibilité de la connexion internet, serveurs et services essentiels, espace disque, état des sauvegardes, certificats proches de l’expiration, équipements réseau, alertes de sécurité, performances inhabituelles et postes qui ne reçoivent plus de mises à jour.
Le piège est de collectionner les alertes sans les traiter. Chaque alerte doit être associée à un niveau de criticité, un responsable, un délai de traitement, une procédure d’escalade et une trace de résolution. Sans ces cinq attributs, l’outil de supervision devient un flux de courriels que tout le monde filtre dans un dossier ignoré. La supervision est autant un dispositif de gouvernance qu’un outil technique.
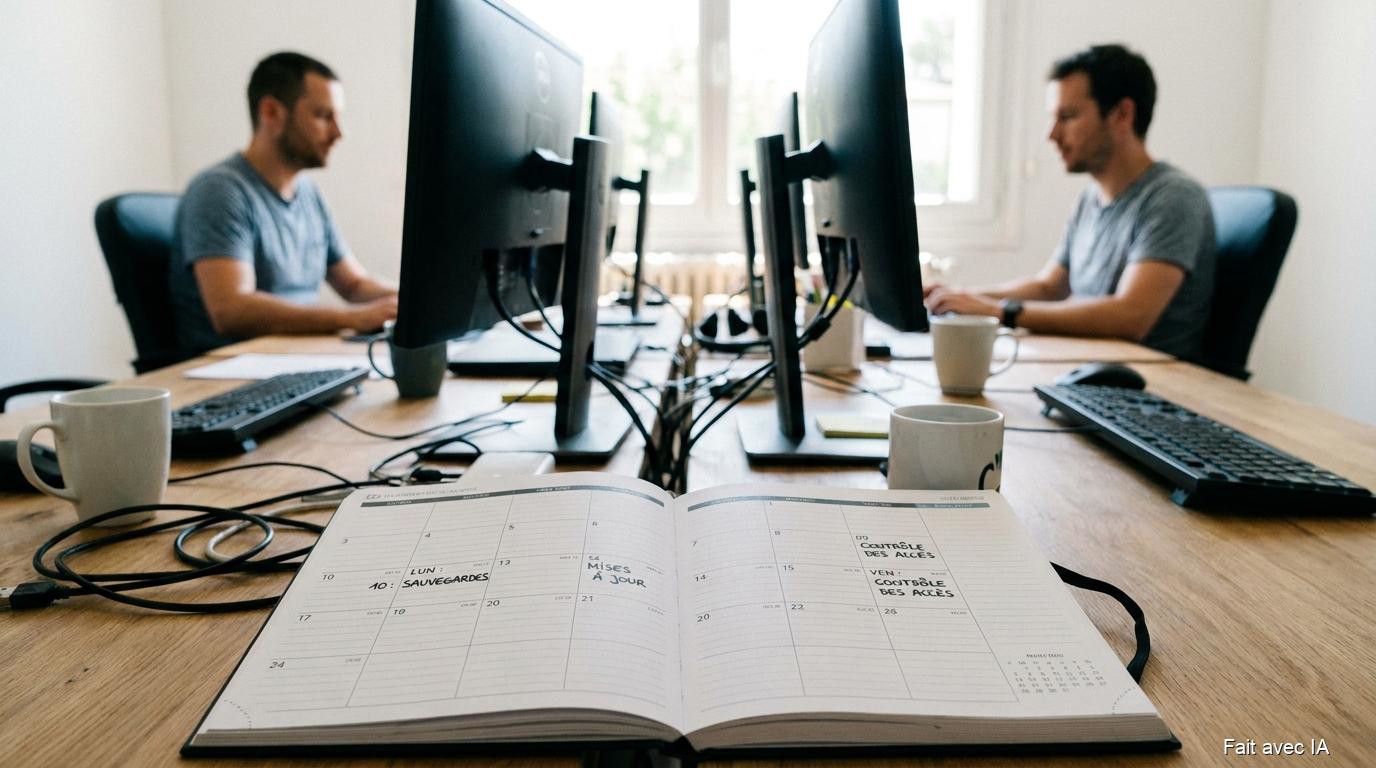
Un calendrier réaliste pour une PME de 15 à 80 salariés tient sur six lignes. Il s’agit d’une organisation opérationnelle recommandée, pas d’une obligation réglementaire.
Chaque jour : état des sauvegardes, alertes critiques, disponibilité des services essentiels. Responsable : le prestataire IT ou un référent interne.
Chaque semaine : échecs de sauvegarde, capacité disque, mises à jour prioritaires, équipements déconnectés. Responsable : le support informatique.
Chaque mois : revue des comptes, correctifs en retard, état de l’antivirus ou de l’EDR, inventaire matériel, incidents récurrents. Responsable : le prestataire IT avec l’office manager, lors d’un point de 45 minutes.
Chaque trimestre : test de restauration, revue des droits d’accès, analyse des vulnérabilités, contrôle de la documentation.
Chaque semestre : exercice de réponse à incident, revue des fournisseurs et des accès externes (expert-comptable, éditeur métier, télémaintenance).
Chaque année : revue globale des risques, budget, plan de continuité, renouvellement des équipements, avec la direction.
Si le temps manque pour tout, commencez par le point mensuel et le test de restauration trimestriel. Ces deux rendez-vous permettent de repérer tôt une partie importante des anomalies courantes (sauvegardes non exploitables, comptes orphelins, correctifs en retard) avant qu’elles ne se transforment en urgences 5 incidents IT qui coûtent 10 000 € par jour aux PME (et comment les éviter).
Coordonner, pas administrer. L’office manager n’a pas vocation à configurer un pare-feu, mais elle est la mieux placée pour tenir l’inventaire des équipements, suivre les arrivées et départs, déclencher la création ou la suppression des accès, centraliser les demandes utilisateurs et vérifier que les incidents ont bien été clôturés.
Dans un support informatique office manager bien organisé, chaque demande entre dans l’une de cinq catégories : incident bloquant, demande de service, demande d’évolution, alerte de sécurité ou tâche de maintenance planifiée. Cette classification change tout : un incident bloquant appelle une réponse en moins d’une heure, une demande d’évolution attend le point mensuel. Sans elle, l’imprimante en panne et le projet de nouvelle messagerie se disputent la même file d’attente.
Le volet humain pèse autant que la technique. France Num recommande de réaliser régulièrement des audits de sécurité Audit informatique 2026 : anticipez les risques, optimisez votre budget IT et sécurisez votre PME pour identifier les vulnérabilités de l’infrastructure numérique (Protéger mon entreprise, consulté en 2026). Sur le terrain, c’est souvent l’office manager qui rappelle les règles, repère un courriel suspect signalé par un collègue et fait en sorte que la procédure d’arrivée inclue bien le paramétrage du poste et la sensibilisation du nouvel entrant. Le périmètre à protéger s’élargit d’ailleurs vite : 40 % des TPE-PME utilisent déjà des solutions d’intelligence artificielle, selon le Baromètre France Num 2026 de la Direction générale des Entreprises, et chaque nouvel outil ajoute des comptes à suivre.
Dix lignes suffisent, lues dans le temps plutôt qu’en valeur absolue. Les plus parlantes pour une PME : taux de sauvegardes réussies, date du dernier test de restauration, nombre de postes à jour, nombre de comptes administrateurs, nombre de comptes désactivés après un départ, nombre d’équipements non supervisés, délai moyen de prise en compte des incidents, délai moyen de résolution, nombre d’incidents récurrents et date de la dernière revue des droits.
Un indicateur isolé ment facilement. Un taux de 100 % de sauvegardes réussies associé à un test de restauration datant de dix-huit mois signale un risque, pas une sécurité Arrêt informatique PME : calculez vos vraies pertes horaires avant qu’il soit trop tard. À l’inverse, trois incidents récurrents sur l’imprimante résolus définitivement valent mieux que vingt tickets fermés en dix minutes chacun.
L’ANSSI propose un modèle et un test de maturité cyber, élaborés à partir de plus de deux années d’investigation auprès de bénéficiaires publics et privés, dont des PME (2025). Il évalue la posture et l’organisation face au risque, pas la perfection technique du système, ce qui en fait un bon point de départ pour une structure sans service informatique interne.
Prenons un cabinet d’avocats de 25 personnes à Paris Cybersécurité cabinet d’avocats : guide pratique pour sécuriser vos dossiers en 2026, accompagné par un prestataire d’infogérance Infogérance PME : guide complet pour choisir le bon prestataire en 2026 comme MI3S. Le démarrage passe par un diagnostic Audit informatique en PME : réduisez vos coûts IT et sécurisez votre activité : inventaire des postes, du serveur, des accès externes et des sauvegardes existantes. L’audit révèle un cas fréquent : la sauvegarde tourne, mais la copie externe n’est jamais vérifiée et deux comptes d’anciens stagiaires restent actifs.
La routine se met ensuite en place en trois temps. La supervision couvre le serveur, le pare-feu et les sauvegardes, avec des alertes classées par criticité et un responsable désigné. L’office manager dispose d’un point d’entrée unique pour les demandes et d’une procédure d’arrivée et de départ en six étapes, du ticket de création de compte jusqu’à la restitution du matériel. Le point mensuel, préparé à partir des dix indicateurs ci-dessus, dure moins d’une heure et débouche sur deux ou trois actions priorisées, jamais sur une liste de vingt chantiers.
Le bénéfice se mesure sur la durée : moins d’interruptions pour les avocats, une associée gérante qui connaît la date du dernier test de restauration, et une office manager qui n’a plus à relancer trois interlocuteurs pour savoir si l’incident de la veille est clos. La prévention ne supprime pas toutes les pannes. Elle les rend rares, prévisibles et documentées.
Trois actions cette semaine : demander la date du dernier test de restauration, lister les comptes actifs et les comparer au registre du personnel, fixer un point mensuel IT dans l’agenda. Le reste du calendrier se construit autour de ces fondations.
Pour approfondir la mise en place des procédures d’arrivée et de départ des collaborateurs, qui conditionnent directement la maîtrise des accès, un article dédié détaille chaque étape et les pièges à éviter (lien à confirmer).
La maintenance préventive regroupe des actions planifiées à l’avance : mises à jour, revue des comptes, test de restauration. La supervision détecte en continu les anomalies : disque plein, sauvegarde en échec, équipement hors ligne. La première évite les problèmes, la seconde les repère tôt. Une PME a besoin des deux, reliées par des procédures de traitement des alertes.
Un test trimestriel sur un échantillon de fichiers métier constitue un minimum réaliste pour une PME de services. L’Insee relève que 79 % des entreprises d’au moins dix salariés sauvegardaient leurs données dans un emplacement distinct en 2024, mais que seules 27 % réalisaient régulièrement des tests de sécurité (édition 2025). Le test, pas la sauvegarde, fait la différence le jour d’un incident.
Oui, et la taille joue contre elle. En 2025, les TPE, PME et ETI représentaient 48 % des victimes de rançongiciels recensées par les services publics français, selon Cyber.gouv.fr (2026). Une petite structure sans service informatique interne est précisément celle où personne ne vérifie les sauvegardes ni les comptes. La routine peut rester légère : un point mensuel et un test de restauration trimestriel couvrent déjà l’essentiel.
Demander par écrit trois éléments : la date du dernier test de restauration, la liste des comptes actifs et un calendrier de contrôles avec un responsable par ligne. L’absence de réponse claire sous quinze jours indique que la prestation se limite au dépannage correctif. C’est le moment d’en parler à la direction, chiffres de l’Insee et de Cyber.gouv.fr à l’appui.

Laisser un commentaire