

Une facture imprévue du prestataire après la panne de mars, des licences dont personne ne connaît le périmètre exact, une demande de renouvellement de serveurs sans chiffrage du risque en cas d’attente : voilà ce qui arrive sur le bureau d’une responsable administrative et financière au moment de valider le budget informatique. Et aucun repère pour savoir si l’enveloppe actuelle est dans la norme, sous-dimensionnée ou mal répartie.
Ce guide donne les ordres de grandeur à connaître, la répartition en trois postes qui rend un budget pilotable, le rôle précis de l’audit informatique dans cette construction et ce que l’infogérance change concrètement à la lisibilité des coûts.
Pour une PME de 20 à 100 salariés réalisant entre 2 et 20 millions d’euros de chiffre d’affaires, le budget informatique se situe généralement entre 2 % et 5 % du chiffre d’affaires, selon le cabinet de conseil Odyssix (2025). Une entreprise à 8 millions d’euros de chiffre d’affaires se situe donc dans une fourchette de 160 000 à 400 000 euros par an, tous postes confondus.
La lecture de ce repère est simple. En dessous de 2 %, le risque est que les dépenses deviennent surtout réactives : pannes, urgences, interventions non planifiées. Au-delà de 5 %, la question à poser change de nature : il ne s’agit plus d’augmenter l’enveloppe mais de vérifier ce qu’elle finance réellement.
Une précision honnête s’impose : cette fourchette est un repère de praticien, issu d’un cabinet de conseil, et non une norme officielle ; elle doit être ajustée selon le secteur. Un cabinet d’avocats qui manipule des données confidentielles se situera logiquement dans le haut de la fourchette, un négociant avec dix postes bureautiques dans le bas.
Les dépenses informatiques en Europe devraient progresser de 11 % en 2026 pour atteindre 1 400 milliards de dollars, selon les prévisions de Gartner rapportées par Computerworld en 2025. Une PME qui maintient son enveloppe à l’identique décroche donc mécaniquement, en sécurité comme en productivité.
Quatre facteurs pèsent en même temps sur les budgets. La fin du support de Windows 10 par Microsoft oblige à renouveler ou migrer des postes encore fonctionnels. La menace cyber pousse les dépenses de protection à la hausse. L’intelligence artificielle générative s’installe dans les outils métier et fait grimper le coût des abonnements logiciels. Enfin, le décret 2024-1098 du 4 décembre 2024 impose à toutes les entreprises de pouvoir recevoir des factures électroniques à compter du 1er septembre 2026.
Un budget informatique reconduit à l’identique depuis trois exercices n’est pas un budget maîtrisé. Il est simplement subi.
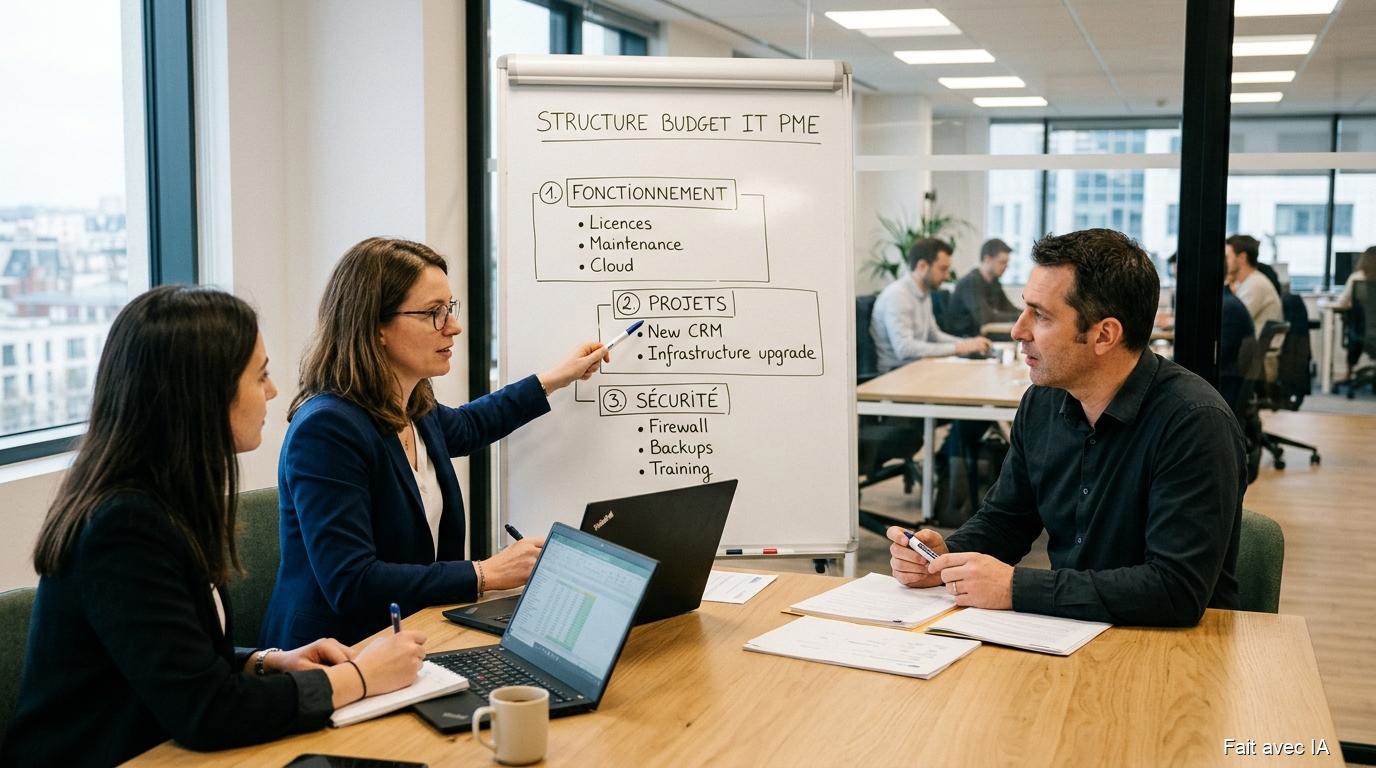
Un budget informatique lisible sépare trois lignes : le fonctionnement, les projets et la sécurité. Le cabinet Odyssix (2025) propose une répartition indicative de 60 % pour le fonctionnement, 25 % pour les projets et 15 % pour la sécurité, cette dernière part devant monter vers 20 % en 2026.
Cette ligne couvre la maintenance du parc, les licences, l’hébergement, le support aux utilisateurs, la téléphonie et l’infogérance de base. C’est le coût de faire tourner l’entreprise chaque matin.
L’erreur la plus fréquente consiste à regrouper fonctionnement et projets dans une seule ligne « informatique » au plan comptable. Cette confusion rend tout pilotage impossible : les urgences absorbent l’argent prévu pour les évolutions, ou inversement les projets grignotent la maintenance jusqu’au jour où une sauvegarde échoue en silence.
On y trouve la migration vers le cloud, le déploiement d’un nouveau logiciel métier, l’automatisation de tâches administratives et, dès cette année, l’intégration de la facturation électronique. L’obligation de réception au 1er septembre 2026 concerne toutes les entreprises quelle que soit leur taille, et l’obligation d’émission suit en septembre 2027 pour les PME, selon le calendrier fixé par le décret 2024-1098 et rappelé par le cabinet Hayot Expertise (2026).
Une PME sans ligne projets finance ses évolutions par l’urgence. Un projet mené dans la précipitation, en fin d’exercice, coûte généralement plus cher qu’un projet anticipé et planifié.
La sécurité doit apparaître comme une ligne distincte, reliée aux risques identifiés, et non dispersée dans les autres postes. Si vous ne la trouvez pas dans votre budget, c’est qu’elle est noyée ailleurs, donc ni pilotée ni optimisable.
Le cadre réglementaire renforce cette exigence. La directive NIS2 devait être transposée par les États membres au 17 octobre 2024, et la loi française de transposition était encore en discussion au premier semestre 2026, selon le cabinet de conformité PolicyForge (2026). Pour les entités concernées, ce même guide décrit une démarche en dix étapes qui se traduit budgétairement par une enveloppe de gouvernance (analyse de risques, politiques écrites, preuves) et par des investissements techniques minimaux : authentification multifacteur généralisée, segmentation du réseau, plan de sauvegarde et de restauration testé, supervision.
L’IA Act européen, lui, ne prévoit aucun seuil de taille : il s’applique à toute organisation qui déploie ou utilise un système d’intelligence artificielle dans l’Union, et ses obligations relatives aux systèmes à haut risque deviennent pleinement applicables au 2 août 2026, d’après Hayot Expertise (2026). Une PME qui a laissé ses équipes adopter des outils d’IA sans cadre doit prévoir, au minimum, une cartographie des usages et une charte.
L’audit informatique PME sert à construire un budget sur l’état réel du système d’information plutôt que sur la reconduction de l’exercice précédent. Sans lui, on reconduit les erreurs, licences inutiles comprises.
Un audit sérieux couvre quatre périmètres. L’inventaire du parc : matériels, logiciels, comptes utilisateurs actifs et inactifs. La cartographie des flux de données et des dépendances : ERP, applications cloud, prestataires externes. L’analyse de la posture de sécurité : couverture de l’authentification multifacteur, état réel des sauvegardes, existence d’un plan de reprise d’activité, segmentation réseau. Et la revue des contrats en cours : prestataires informatiques, abonnements cloud, opérateurs télécom, avec repérage des doublons et des engagements sous-utilisés.
Cette logique de diagnostic préalable est celle que décrivent les guides de mise en conformité NIS2. Hayot Expertise (2026) place ainsi en premier mois la qualification de l’organisation, la cartographie des actifs critiques et la revue des contrats clients pour repérer les exigences de cybersécurité imposées par les donneurs d’ordres. Le résultat est un document de cadrage signé par la direction, qui devient l’entrée du budget.
Aucune statistique publique française récente ne chiffre les économies générées par un audit informatique en PME, et aucun chiffre ne sera avancé ici. Les constats de terrain, eux, se répètent d’un dossier à l’autre.
Des licences logicielles payées pour des collaborateurs partis depuis des mois. Un serveur physique maintenu à coût fixe pour héberger une application que trois personnes utilisent. Des contrats reconduits tacitement dont le périmètre ne correspond plus aux usages. Et, plus grave, l’absence de plan de reprise d’activité alors qu’une seule journée d’indisponibilité de la facturation ou de l’accès aux dossiers clients coûte bien davantage qu’un projet de sauvegarde correctement dimensionné.
Le French IT Sourcing Study 2025, mené par Whitelane Research et Timspirit auprès de plus de 200 grandes organisations et plus de 700 relations de sourcing, confirme d’ailleurs un enseignement transposable aux PME : la satisfaction vis-à-vis d’un prestataire informatique est corrélée à la qualité du diagnostic initial et de la gouvernance contractuelle.
L’infogérance transforme des dépenses imprévisibles en un coût récurrent connu, à condition que le contrat soit structuré. Mal cadrée, elle produit l’effet inverse : un forfait de base auquel s’ajoutent des interventions hors périmètre découvertes à la facturation.
En 2024, 63 % des principales organisations françaises en dépenses informatiques prévoyaient de maintenir ou d’augmenter leur niveau d’externalisation dans les deux années suivantes, selon le programme CBI de la Commission européenne (2026). Les moteurs cités sont la concentration sur le cœur de métier, la réduction des coûts et l’amélioration de la qualité de service.
Le mouvement touche aussi les petites structures. Les PME représentent la plus grande part du marché français de l’externalisation des processus métier, évalué à 13,79 milliards de dollars en 2025, d’après Market Research Future (2026). Aucune donnée publique récente n’isole spécifiquement l’infogérance des PME en Île-de-France, mais la densité de PME tertiaires et de grands donneurs d’ordres parisiens imposant des clauses de sécurité rend ces tendances nationales pleinement applicables à la région.
Cinq éléments doivent figurer noir sur blanc avant signature.
Sans ce cadre, les coûts variables s’accumulent et le budget redevient rapidement imprévisible. Entre un prestataire moins cher sans reporting et un prestataire qui impose un comité de pilotage, choisissez le second : c’est le seul dont vous pourrez mesurer le service.
Prenons un cabinet d’avocats parisien de 25 personnes qui fonctionnait jusque-là avec un intervenant ponctuel appelé à chaque incident. La démarche suivie par un prestataire d’infogérance en Île-de-France comme MI3S commence par un audit de reprise : inventaire du système d’information, analyse des risques (sauvegardes non testées, absence d’authentification multifacteur sur la messagerie), hiérarchisation des priorités.
Vient ensuite un périmètre unique couvrant support aux utilisateurs, maintenance des postes, supervision du réseau, gestion des sauvegardes et sécurité, sans découpage entre plusieurs prestataires dont les responsabilités se chevauchent. Enfin, un point de reporting régulier permet à l’associée gérante ou à la responsable administrative de connaître l’état du parc et des risques sans prérequis technique. La valeur pédagogique est là : le budget devient une ligne connue, révisée chaque année sur des indicateurs, et non une suite de factures d’urgence.
En 2026, un budget informatique de PME ne se pilote plus par reconduction tacite. La hausse structurelle des dépenses en Europe (Gartner, rapportée par Computerworld en 2025), les échéances réglementaires et l’évolution des menaces imposent une structure révisée chaque année.
Cinq actions concrètes. Vérifier que l’enveloppe se situe entre 2 % et 5 % du chiffre d’affaires, et interroger tout écart. Séparer fonctionnement, projets et sécurité en trois lignes distinctes. Intégrer une ligne « conformité » couvrant NIS2, IA Act et facturation électronique dès le 1er septembre 2026. Déclencher un audit informatique avant de valider le budget, pour ne pas reconduire des coûts cachés. Formaliser le contrat d’infogérance avec périmètre, niveaux de service, reporting, comité de pilotage et réversibilité.
Pour approfondir la première étape, l’audit informatique préalable à toute décision budgétaire, un article dédié détaille son déroulement et les points de contrôle à exiger d’un prestataire.
Entre 2 % et 5 % du chiffre d’affaires pour une PME de 20 à 100 salariés, selon le cabinet Odyssix (2025). Le bas de la fourchette convient à des activités peu dépendantes du numérique ; les structures manipulant des données sensibles, comme les cabinets d’avocats, se situent logiquement dans le haut.
La répartition indicative est de 60 % pour le fonctionnement, 25 % pour les projets et 15 % pour la sécurité, avec une montée de la sécurité vers 20 % en 2026 (Odyssix, 2025). L’essentiel est que les trois lignes soient distinctes et suivies séparément d’un exercice à l’autre.
Oui, c’est précisément dans ce cas qu’il rend le plus de services. Il fournit l’inventaire du parc, l’état des sauvegardes et la revue des contrats qu’aucun référent interne ne tient à jour, et il devient la base chiffrée sur laquelle le dirigeant et la direction financière arbitrent le budget.
Trois échéances pèsent directement : l’obligation de recevoir des factures électroniques au 1er septembre 2026 (décret 2024-1098), l’application des obligations de l’IA Act pour les systèmes à haut risque au 2 août 2026 (Hayot Expertise, 2026) et la transposition française de la directive NIS2, encore en discussion au premier semestre 2026 (PolicyForge, 2026).
Elle le permet lorsque le contrat comporte un périmètre écrit avec exclusions, des niveaux de service par criticité, un reporting mensuel et un comité de pilotage. Sans ces éléments, les interventions hors forfait s’accumulent et l’infogérance devient une source de coûts variables aussi imprévisibles que les dépannages ponctuels qu’elle devait remplacer.

Laisser un commentaire