

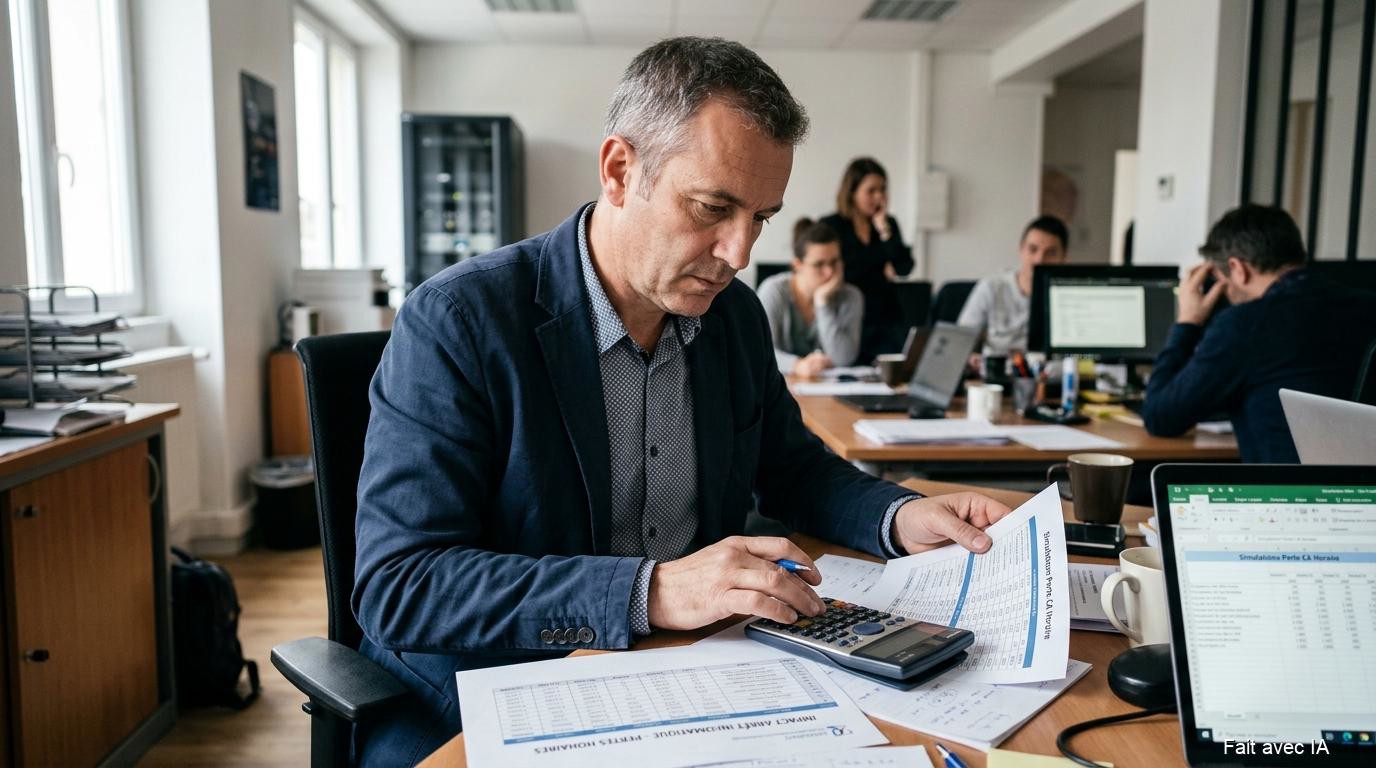
Le serveur de fichiers ne répond plus, l’ERP est muet, la messagerie affiche une erreur de connexion, et vingt personnes attendent en regardant leur écran. Le coût de cet arrêt informatique pour votre PME commence à courir dès la première minute, bien avant que quiconque ait compris la cause.
Ce que fait un dirigeant dans ces moments-là est toujours à peu près identique. Il appelle le prestataire, tombe sur une messagerie vocale, rappelle, relance un collaborateur qui « connaît un peu l’informatique », puis autorise les équipes à travailler sur papier ou depuis leur téléphone personnel. Chacune de ces heures a un prix réel, mais personne ne le calcule à froid.
Cet article a un objectif simple : qu’à la fin de la lecture, vous sachiez chiffrer votre propre coût horaire d’arrêt, identifier ce qui allonge la durée d’une panne, et comprendre ce qu’un plan de continuité change concrètement pour une entreprise de 20 à 120 salariés.
Pour une PME française, une heure d’arrêt complet du système d’information représente plusieurs milliers d’euros, et l’exemple chiffré plus bas montre comment une structure de 25 salariés et 2 millions d’euros de chiffre d’affaires dépasse rapidement 2 500 € par heure. Le montant exact dépend de trois variables : la taille de l’effectif, le chiffre d’affaires horaire et la part de l’activité qui dépend réellement du numérique.
Un chiffre d’ancrage aide à se situer. Selon l’étude du cabinet Astérès réalisée pour le MEDEF en 2024, une cyberattaque coûte en moyenne 59 000 € à une entreprise française, toutes tailles confondues, dont 25 600 € de coûts directs. Les cyberattaques ne sont pas la seule cause d’arrêt, mais elles figurent parmi les causes d’interruption longue et non planifiée les plus redoutées par les PME (5 incidents IT qui coûtent 10 000 € par jour aux PME (et comment les éviter)).
Il faut distinguer dès maintenant deux familles de coûts, car la confusion entre les deux fausse toutes les décisions budgétaires. Les coûts directs regroupent le chiffre d’affaires non réalisé, les salaires versés à des équipes bloquées et la facture de l’intervention d’urgence. Les coûts indirects sont plus diffus : pénalités contractuelles, remises accordées pour rattraper un retard, heures de ressaisie manuelle, majoration de l’intervention en urgence, temps de direction consommé par la crise. Dans la plupart des incidents que l’on observe en PME, cette seconde famille finit par peser plus lourd que la première.
Le risque n’a plus rien de théorique. D’après le baromètre CESIN et OpinionWay, édition 2026, 40 % des entreprises interrogées déclarent avoir subi au moins une cyberattaque significative en 2025 (baromètre CESIN et OpinionWay 2026).
Trois lignes suffisent pour obtenir un ordre de grandeur crédible, à condition de ne pas s’arrêter aux deux premières. Prenez votre bilan, votre registre du personnel et une calculatrice.
Première composante : les salaires improductifs. Multipliez le nombre de salariés dont le travail dépend du système d’information par leur coût horaire chargé moyen. Vingt salariés à 35 € de l’heure chargée représentent déjà 700 € par heure d’arrêt, uniquement en masse salariale.
Deuxième composante : le chiffre d’affaires horaire exposé. Divisez votre chiffre d’affaires annuel par le nombre d’heures ouvrées (environ 1 760 heures pour 220 jours à 8 heures), puis appliquez votre taux de dépendance au numérique. Une entreprise de services dont les prestations passent par des outils en ligne se situe souvent au-dessus de 70 %. Un atelier qui peut continuer à produire quelques heures sans ERP sera plus bas.
Troisième composante, et c’est celle qui manque presque toujours : les coûts indirects. Remises commerciales pour excuser un retard, pénalités prévues au contrat, heures passées à ressaisir ce qui a été noté sur papier, majoration de l’intervention en urgence, temps de direction consommé par la crise. Cette ligne se budgète rarement, mais elle revient à chaque incident et peut dépasser la somme des deux premières. Un audit informatique en PME permet précisément d’identifier ces zones de vulnérabilité avant qu’elles ne se transforment en pertes.
Posons une PME de services de 25 personnes, 2 millions d’euros de chiffre d’affaires, dépendance numérique estimée à 70 %. Salaires improductifs : 25 × 35 € = 875 € par heure. Chiffre d’affaires exposé : 2 000 000 € ÷ 1 760 h × 70 % ≈ 795 € par heure. Total des coûts directs : environ 1 670 € par heure.
Ajoutez les coûts indirects. Si on les estime entre 50 % et 150 % des coûts directs, hypothèse prudente au vu des remises et ressaisies observées après une panne, le coût horaire complet se situe entre 2 500 € et 4 200 €.
Une panne de deux jours ouvrés, soit 16 heures, représente alors entre 40 000 € et 67 000 €. Pour une PME de cette taille, cela correspond à une part significative de l’excédent brut d’exploitation annuel, perdue en deux journées.
Faites l’exercice avec vos chiffres sur une grille de quatre lignes : salaires bloqués par heure, chiffre d’affaires horaire exposé, coûts indirects estimés, durée prévisionnelle d’arrêt. Le résultat justifie ou non, de façon objective, les investissements en prévention évoqués plus bas.
Le coût final d’un incident dépend moins de sa gravité initiale que du temps mis à revenir à la normale. Or ce temps se décide dans les procédures écrites avant la panne, pas dans l’agitation du jour J.
Selon Astérès pour le MEDEF (2024), une cyberattaque réussie génère en moyenne 491 heures de travail perdues par organisation. L’essentiel de la perte ne se joue pas au moment où les écrans se figent, mais dans les jours et les semaines de remédiation qui suivent.
Sans procédures préétablies, chaque décision se prend dans l’urgence : qui prévenir, dans quel ordre, avec quels accès de secours, quel système restaurer en premier. Chaque hésitation ajoute une heure, et chaque heure a le prix calculé plus haut. Un support informatique PME organisé et réactif réduit précisément ces temps d’hésitation en dotant chaque acteur d’un rôle défini.
L’erreur la plus fréquente en PME tient en une phrase : les sauvegardes existent, mais personne n’a jamais tenté de les restaurer intégralement. Au moment critique, on découvre qu’elles sont incomplètes, chiffrées par le rançongiciel parce qu’elles étaient connectées au réseau, ou tout simplement trop lentes à remonter. C’est la cause de prolongation d’arrêt la plus souvent constatée par les équipes qui interviennent après incident.
Le calendrier réglementaire s’ajoute à la pression. En cas de violation de données personnelles, l’article 33 du RGPD impose une notification à la CNIL dans les 72 heures. Sans procédure de crise documentée, ce délai est très difficile à tenir, et son dépassement expose l’entreprise à une sanction qui vient s’empiler sur les pertes d’exploitation.
Le RTO (Recovery Time Objective) désigne la durée maximale d’interruption que l’entreprise peut supporter pour un système donné avant que les dégâts deviennent graves. Le RPO (Recovery Point Objective) désigne le volume de données que l’on accepte de perdre, exprimé en temps : un RPO d’une heure signifie que l’on tolère de perdre au maximum la dernière heure de travail.
Pour une PME tertiaire, des cibles réalistes ressemblent à ceci. Messagerie : RTO de 4 heures, RPO d’une heure. ERP ou CRM : RTO de 2 heures, RPO de 15 minutes. Dossiers partagés : RTO de 24 heures, RPO de 4 heures.
Ces deux chiffres ont une conséquence très concrète : ils dictent la fréquence des sauvegardes, le choix d’architecture (cloud, site de secours, hybride) et le budget à consacrer à la résilience. Sans RTO ni RPO écrits, tout investissement informatique se décide à l’aveugle. C’est précisément le type d’arbitrage qu’un audit informatique 2026 permet de préparer méthodiquement.
Commencez par le plan de reprise informatique, pas par le plan de continuité global. Le PRA pose les fondations techniques dont tout le reste dépend, et il est réalisable dans une PME sans mobiliser une équipe projet pendant des mois.
Étape 1, la cartographie des processus critiques, appelée BIA (analyse d’impact sur l’activité) dans les référentiels : identifiez les trois à cinq activités dont l’arrêt menace directement le chiffre d’affaires ou les engagements clients. C’est le socle de toute démarche de continuité d’activité PME.
Étape 2 : fixez un RTO et un RPO pour chacun de ces processus. Ces seuils transforment une discussion floue sur « la sécurité » en arbitrages chiffrés.
Étape 3 : concevez la stratégie de reprise. Sauvegardes immuables et déconnectées du réseau principal, redondance des services critiques, bascule vers le cloud ou vers le télétravail selon le scénario. Pour une PME de moins de 50 personnes, la sauvegarde déconnectée et testée passe avant tout projet de site de secours.
Étape 4 : rédigez des fiches réflexes. Qui appelle qui, dans quel ordre, avec quels accès alternatifs. Elles doivent rester utilisables même si le référent informatique habituel est absent et si l’intranet est hors service, donc sur papier ou dans un espace externe.
Étape 5 : testez au moins une fois par an. La norme ISO 22301 sur le management de la continuité d’activité impose des exercices à intervalles planifiés, et les guides de l’ANSSI et du SGDSN insistent sur le même point. Un plan jamais testé n’existe pas vraiment, car le test révèle à chaque fois des failles invisibles à la relecture. La maintenance informatique régulière crée les conditions dans lesquelles ces tests sont réellement réalisés et non constamment repoussés.
Le premier effet d’une infogérance sérieuse porte sur la détection. Une supervision continue repère un disque qui sature ou un service qui redémarre en boucle avant que la panne ne soit déclarée par les utilisateurs. La fenêtre d’intervention passe d’un délai de plusieurs heures à quelques minutes, ce qui réduit mécaniquement le nombre d’heures facturées par le calcul de la section précédente.
Le modèle le plus adapté à une PME de 20 à 120 salariés est souvent hybride. L’entreprise garde la main sur les décisions métiers et un référent interne ; le prestataire apporte la couverture horaire, la gestion structurée des sauvegardes et l’expertise en sécurité que l’on ne réunit pas facilement dans une seule embauche. Un acteur de proximité comme MI3S, qui accompagne des TPE, des PME et des cabinets d’avocats franciliens, illustre cette logique : la valeur ne réside pas dans le dépannage, mais dans l’audit préalable, la maintenance préventive et le test régulier des restaurations. Bien choisir son prestataire d’infogérance est donc une décision structurante.
Le contexte francilien renforce l’enjeu. Les PME d’Île-de-France travaillent fréquemment pour des donneurs d’ordre soumis à la directive européenne NIS2 ou à des exigences contractuelles de continuité. Le baromètre CESIN et OpinionWay 2026 relève d’ailleurs que 85 % des entreprises interrogées intègrent des clauses de sécurité dans leurs contrats avec leurs tiers. Une PME sous-traitante sans plan de reprise documenté commence à perdre des appels d’offres avant même de subir une panne.
Une fois votre coût horaire d’arrêt calculé, la comparaison avec le budget d’une infogérance incluant supervision et prévention devient une décision financière ordinaire, à mettre en face du nombre d’heures d’arrêt évitées chaque année. L’infogérance structurée au service de la croissance de la PME repose précisément sur ce type d’arbitrage rationnel.
Calculez votre coût horaire d’arrêt dès aujourd’hui, avec les trois composantes décrites plus haut. Ce chiffre transforme la conversation avec votre prestataire et vos associés.
Testez une restauration complète de vos sauvegardes ce mois-ci, pas une simple vérification de fichier : un retour à un état fonctionnel, chronométré.
Posez sur papier un RTO et un RPO pour vos trois processus les plus critiques. Sans ces deux chiffres, toute décision en situation de crise est improvisée, donc plus longue et plus chère.
Vérifiez votre couverture d’assurance. D’après le Hiscox Cyber Readiness Report 2025, 59 % des PME interrogées ont subi au moins une cyberattaque au cours des douze derniers mois et seules 40 % disposent d’une assurance cyber dédiée. Confirmez que votre police couvre la perte d’exploitation informatique et les frais de notification RGPD, pas uniquement le matériel.
Rédigez une fiche réflexe d’une page : qui prévenir, dans quel ordre, avec quels accès alternatifs, utilisable même si votre prestataire est injoignable.
Pas automatiquement. Les contrats de service des grands fournisseurs prévoient des crédits sur l’abonnement, pas une indemnisation de votre chiffre d’affaires perdu. Un plan de reprise informatique PME doit traiter le scénario « service en ligne indisponible » au même titre qu’une panne de serveur interne : accès hors ligne aux documents essentiels, canal de communication de secours, procédure de bascule.
Le PCA (plan de continuité d’activité) organise le fonctionnement en mode dégradé pendant la crise. Le PRA (plan de reprise d’activité, ou plan de reprise informatique) organise le retour à la normale des systèmes. Pour une PME de 30 personnes qui démarre, le PRA est le bon point d’entrée : il fixe les RTO, les RPO et la stratégie de sauvegarde dont dépend tout le reste.
Un premier niveau comprenant une analyse d’impact simplifiée, des RTO et RPO documentés, des fiches réflexes et un test de restauration se construit en quelques semaines dans une PME accompagnée. Le frein principal est rarement technique : c’est la disponibilité des décideurs pour trancher quels processus passent en priorité.
Posez trois questions précises. Quelle est la fréquence exacte des sauvegardes pour chaque système critique ? Où sont-elles stockées, sont-elles déconnectées du réseau principal et conservées hors site ? Quand la dernière restauration complète a-t-elle été réalisée, avec quel résultat et en combien de temps ? Une réponse vague à l’une des trois signale un risque réel.
La directive NIS2 vise directement, dans les secteurs qu’elle liste, les entités atteignant la taille d’une entreprise moyenne au sens du droit européen ; les seuils exacts sont à vérifier auprès des textes de transposition et de l’ANSSI. Une PME plus petite ou hors périmètre reste concernée indirectement : ses clients soumis à la directive doivent maîtriser la sécurité de leur chaîne de sous-traitance, et exigent de plus en plus un plan de continuité d’activité documenté auprès de leurs fournisseurs.

Laisser un commentaire