

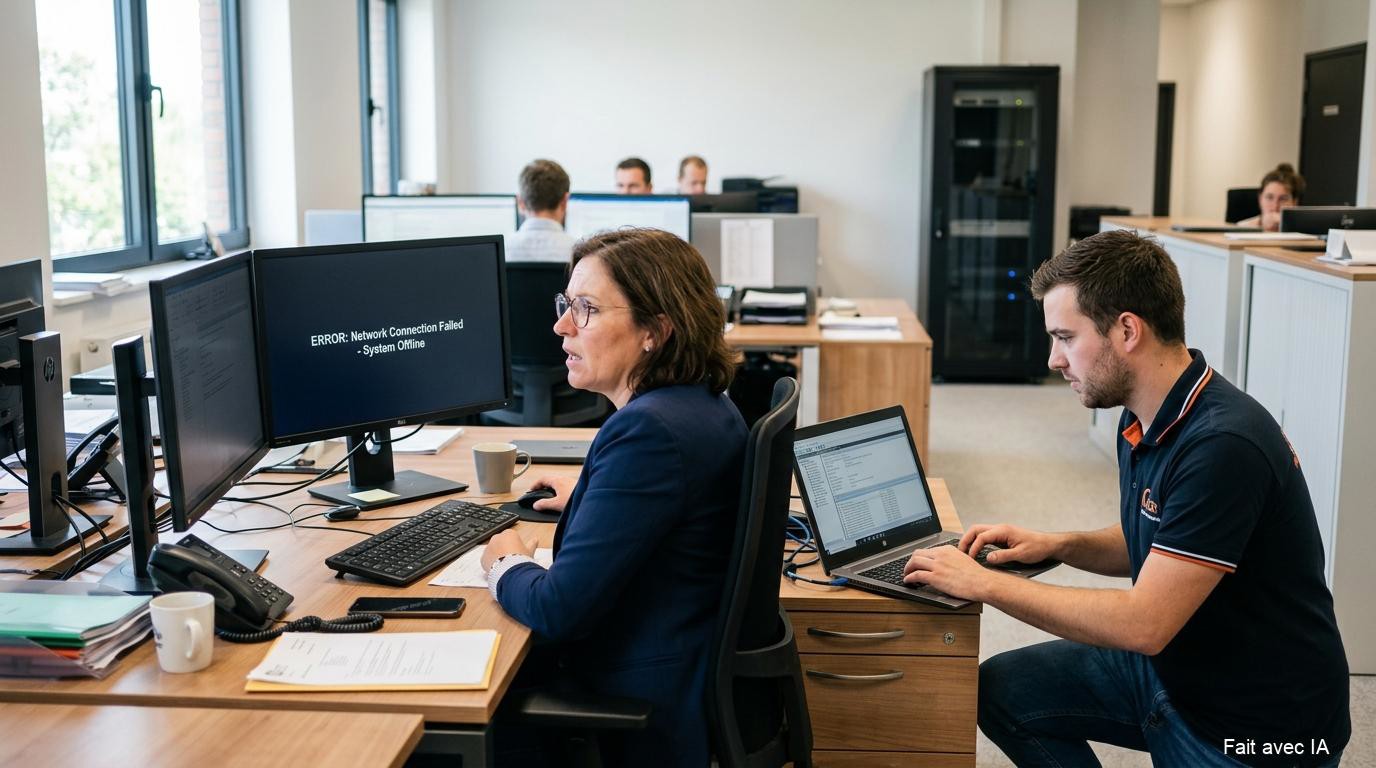
Il est 9 h 12. Un commercial n’accède plus au CRM, l’imprimante de la comptabilité a disparu du réseau et le nouveau recruté attend depuis lundi ses identifiants VPN, pendant que le prestataire ne décroche pas.
Cette scène, beaucoup d’office managers de PME de 15 à 80 salariés la vivent plusieurs fois par mois. Chaque heure d’attente se paie : une facture qui part en retard, une réunion client décalée, un dossier bloqué. Le phénomène dépasse les petits tracas du quotidien. Selon le baromètre CESIN / OpinionWay 2026, 40 % des entreprises françaises ont subi au moins une cyberattaque significative en 2025, et 81 % de celles qui ont été touchées constatent un impact direct sur la production, le chiffre d’affaires ou l’image.
Cet article explique pourquoi les incidents s’accumulent dans une PME sans direction informatique, quels incidents coûtent réellement cher et quels leviers simples permettent de reprendre la main sur la gestion des incidents IT en PME sans devenir technicien.
Un incident IT est tout événement non planifié qui interrompt ou dégrade un service informatique utilisé par l’entreprise et qui exige une action correctrice pour revenir à la normale. Messagerie hors service, accès aux fichiers partagés perdu, logiciel de gestion inaccessible, connexion Internet coupée, poste de travail figé : tout cela entre dans la définition.
L’incident, c’est l’urgence du moment, celle qu’il faut faire cesser vite. Le problème, c’est la cause profonde qui fait revenir le même incident chaque semaine : une imprimante qui décroche du réseau tous les lundis matin ne souffre pas de dix incidents, elle souffre d’un problème non traité. Le changement, enfin, c’est la modification planifiée qui empêche le prochain incident, par exemple remplacer un commutateur vieillissant ou activer l’authentification à deux facteurs.
Une PME qui traite uniquement les incidents, jamais les problèmes, tourne en rond. C’est le premier piège de la gestion des incidents IT en PME : dépanner à répétition sans jamais chercher la racine. Un accompagnement structuré dans le cadre d’une maintenance informatique PME permet justement de sortir de ce cycle en traitant les causes, pas seulement les symptômes.
Sans direction informatique interne, la coordination retombe sur l’office manager ou le dirigeant, qui n’ont ni le mandat ni les outils pour arbitrer entre urgence technique et priorité métier. Là où une grande organisation isole une panne sur un périmètre partiel grâce à des équipes dédiées et des systèmes redondants, la PME voit souvent toute sa chaîne opérationnelle s’arrêter à cause d’une seule défaillance.
Les attaquants le savent. D’après le Panorama de la cybermenace 2025 de l’ANSSI, les TPE, PME et ETI représentent 48 % des victimes de rançongiciels recensées en 2025, sur 128 compromissions par rançongiciel signalées à l’agence.
Les incidents les plus fréquents sont les moins graves individuellement, et les incidents les plus rares sont ceux qui peuvent arrêter l’entreprise pendant plusieurs jours. Une bonne organisation traite ces deux réalités différemment.
Le niveau 1 regroupe les incidents quotidiens : poste lent, imprimante hors réseau, mot de passe expiré, périphérique non reconnu, mise à jour qui bloque au redémarrage. Aucun n’est dramatique. Leur accumulation, en revanche, morcelle la journée de la personne qui les reçoit.
Le niveau 2 touche plusieurs collaborateurs en même temps : coupure Internet, panne du serveur ou du stockage en réseau, application métier indisponible, accès distant défaillant. Dans un cabinet d’avocats de 25 personnes, un serveur de fichiers inaccessible une demi-journée, c’est une demi-journée de conclusions et de pièces qu’on ne peut ni consulter ni envoyer.
Le niveau 3 est critique : compte de messagerie compromis, hameçonnage réussi débouchant sur une fraude au virement, rançongiciel chiffrant l’ensemble des fichiers. L’ANSSI souligne que les équipements exposés sur Internet et non corrigés, comme les VPN, pare-feu et serveurs mandataires inversés, restent des vecteurs d’intrusion régulièrement exploités. L’agence a par ailleurs recensé 196 incidents d’exfiltration de données en 2025, contre 130 en 2024. Les structures dont la confidentialité des données est au cœur du métier, comme les cabinets juridiques, sont particulièrement exposées à ce niveau 3 : la sécurité informatique pour cabinets d’avocats illustre bien les conséquences concrètes d’une compromission non anticipée.
Le coût visible se compte facilement : heures de production perdues, intervention d’urgence, données définitivement perdues quand la sauvegarde n’a jamais été testée. Le coût invisible se cache dans l’agenda de l’office manager : relances au prestataire, explications répétées aux utilisateurs, mails de suivi, stress qui s’accumule et relation interne qui se dégrade parce qu’elle devient la personne qui « n’arrive pas à faire réparer ».
Le baromètre CESIN / OpinionWay 2026 rappelle l’ampleur du premier coût : 81 % des organisations victimes d’une attaque significative déclarent un impact concret sur leur activité. Le second coût n’apparaît dans aucun baromètre, mais tout dirigeant de PME l’a déjà observé.
Dans une PME sans service informatique, l’office manager devient le point de contact unique entre des utilisateurs frustrés et un prestataire extérieur, sans mandat écrit, sans outil de suivi et sans visibilité sur les délais de résolution. Cette position d’intermédiaire non outillé est la source principale de la charge mentale IT de l’office manager. Organiser un support informatique PME fiable est précisément le moyen de sortir de cette situation.
Chaque ticket non tracé génère une relance. Chaque relance interrompt une tâche administrative en cours. Au bout de quelques semaines, la journée n’est plus qu’une succession de reprises. La Fondation Jean-Jaurès mesure que 42 % des cadres et professions intellectuelles supérieures se déclarent touchés par la fatigue informationnelle, contre 21 % des employés ; au total, 26 % des actifs français, soit 7,5 millions de personnes, sont concernés. Un profil qui cumule missions administratives et coordination du support informatique PME entre exactement dans la catégorie exposée.
L’Observatoire de l’infobésité et de la collaboration numérique situe le seuil de pénibilité numérique au-delà de 250 messages à traiter par semaine, seuil dépassé par 70 % des dirigeants. Quand les incidents IT arrivent par courriel, par messagerie instantanée, par téléphone et au détour d’un couloir, ce seuil est atteint très vite.
Premier levier : un point d’entrée unique. Une adresse de messagerie dédiée du type support@ ou un formulaire partagé suffit. Toute demande passe par là, rien ne se perd dans une conversation privée, et l’historique existe.
Deuxième levier : une grille de priorité à trois niveaux, sans aucune expertise technique. P1 : l’activité est à l’arrêt pour plusieurs personnes. P2 : un service fonctionne en mode dégradé. P3 : gêne individuelle sans impact sur la production. Avec cette grille, l’office manager arbitre en trente secondes et le prestataire sait quoi traiter en premier.
Troisième levier : des rôles écrits sur une page. Qui remonte les incidents dans chaque équipe, qui décide d’escalader, qui valide que la résolution est effective. Ce document d’une page réduit les allers-retours plus efficacement que n’importe quel outil.
Entre ces trois leviers, si vous ne pouvez en mettre qu’un en place cette semaine, choisissez le point d’entrée unique : sans lui, les deux autres restent théoriques.
Un prestataire disposant d’un périmètre défini par écrit traite les incidents selon un processus convenu à l’avance : délai de prise en charge par niveau de priorité, compte rendu après chaque intervention, suivi des problèmes récurrents. Le dépannage ponctuel, lui, repart de zéro à chaque appel. Bien choisir son prestataire d’infogérance PME est donc une décision structurante pour la qualité de la gestion des incidents au quotidien.
Prenons une PME de services de 40 salariés dans les Hauts-de-Seine, avec un logiciel de gestion en mode SaaS, du télétravail deux jours par semaine et un stockage de fichiers en réseau. Avant la formalisation, l’office manager appelait un technicien quand quelque chose cassait, redécrivait le contexte à chaque fois et attendait un créneau. Après la mise en place d’un contrat de maintenance informatique en Île-de-France avec supervision, les mises à jour des postes sont planifiées le soir, la sauvegarde est testée chaque mois par restauration d’un fichier, et le pare-feu est corrigé dès qu’un correctif est publié. Les incidents de niveau 1 et 2 chutent parce que leurs causes sont traitées avant de produire des symptômes. Ce basculement vers une organisation proactive est exactement ce que décrit le guide sur l’infogérance PME lorsqu’il analyse comment une PME peut transformer son informatique en levier de croissance.
La densité de PME de services très numérisées en Île-de-France, combinée à la difficulté de recruter un administrateur système en interne, rend cette relation avec un prestataire local décisive. Un intervenant qui connaît déjà le parc et peut se déplacer dans la journée réduit mécaniquement le temps de résolution.
Un audit informatique identifie d’abord les systèmes dont l’arrêt bloque immédiatement l’activité, puis les équipements exposés non corrigés que l’ANSSI documente comme portes d’entrée courantes, et enfin les sauvegardes absentes ou jamais testées. L’office manager en ressort avec une cartographie lisible et une liste de priorités classée ; le dirigeant peut arbitrer ses investissements sur des faits plutôt que sur la dernière panne. Réaliser un audit informatique en PME est souvent le point de départ le plus efficace pour objectiver la situation et établir ce classement de priorités.
Cet enjeu grandit avec la numérisation. Selon le Baromètre France Num 2025 de la Direction générale des entreprises, 79 % des dirigeants de TPE et PME estiment que le numérique apporte des bénéfices réels à leur activité. Une panne non anticipée annule une grande partie de ce bénéfice.
Pour aller plus loin sur la partie prévention, un prochain article détaillera comment préparer un audit informatique de PME sans y passer plus d’une demi-journée. En attendant, l’article sur l’audit informatique 2026 offre une première grille de lecture pour anticiper les risques avant qu’ils ne deviennent des incidents.
Plus la structure est petite, plus un incident touche une part élevée de l’effectif. Dans une PME de 20 personnes dont 15 dépendent du même serveur, une panne immobilise 75 % de la capacité opérationnelle en quelques minutes. Le point d’entrée unique et la grille de priorité ne demandent ni outil ni budget particulier ; ils sont proportionnés à la taille.
Sans circuit défini, le délai dépend uniquement de la disponibilité du prestataire au moment de l’appel et de la précision avec laquelle le problème est décrit. Un signalement structuré dès l’origine, avec le système concerné, le symptôme observé et le nombre de personnes touchées, réduit le temps de diagnostic parce que le technicien ne commence pas par une série de questions.
Oui. L’ANSSI indique dans son Panorama de la cybermenace 2025 que les TPE, PME et ETI représentent 48 % des victimes de rançongiciels recensées cette année-là, première catégorie devant les collectivités et le secteur de la santé. Les attaquants ciblent les structures les moins protégées, pas les plus grandes.
Non. Un tableur partagé et une adresse dédiée couvrent les besoins d’une PME de 15 à 40 personnes. L’outil de tickets devient utile quand le volume dépasse ce qu’une personne peut suivre à la main ou quand le prestataire propose le sien avec un accès pour le client.
En exigeant trois choses par écrit : la documentation du parc (mots de passe administrateur déposés dans un coffre accessible à la direction, schéma réseau, liste des licences), des comptes rendus d’intervention systématiques et une clause de réversibilité. Un prestataire sérieux accepte ces conditions sans difficulté.

Laisser un commentaire